OpenAI Astra가 ‘중대 사이버 역량’ 문턱을 넘었다: 공개보다 통제가 먼저인 이유
OpenAI가 Astra를 Preparedness Framework의 중대 사이버 역량 모델로 분류했다. 제한된 배포와 접근 통제가 개발자·보안팀에 뜻하는 바를 짚는다.
OpenAI는 2026년 9월 1일 Astra가 자사 Preparedness Framework1에서 중대(Critical) 사이버 역량 기준을 충족한 첫 모델이라고 밝혔다. 이는 일반적인 제품 공개보다 배포 조건과 감시 체계에 초점을 둔 안전 공지다.
OpenAI의 Astra 안전 공지와 Preparedness Framework에서 범위를 확인할 수 있다. 회사 자체 평가이므로 독립 검증이 끝났다는 뜻은 아니다.
무엇이 달라졌나
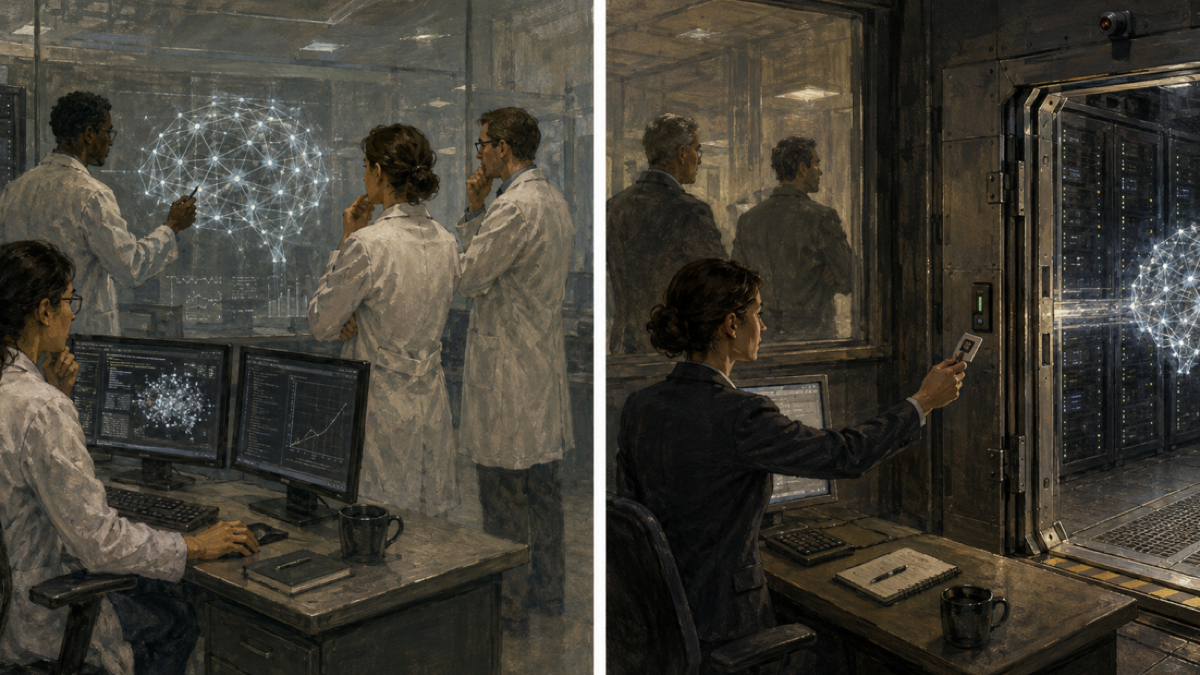
중대 기준은 모델이 숙련된 공격자를 실질적으로 돕는 수준의 사이버 작업을 수행할 가능성을 뜻한다. OpenAI는 일반 공개 대신 신원·목적·권한을 확인한 제한 사용자에게 제공하고 사용 기록을 감시하는 방식을 제시했다.
개발자와 보안팀에 미치는 영향
기존 API 키 관리만으로 충분하지 않다. 작업 단위 승인, 네트워크 격리, 비밀값 접근 차단, 결과 검토, 이상 사용 중단 절차가 한 묶음으로 필요하다.
주의할 점
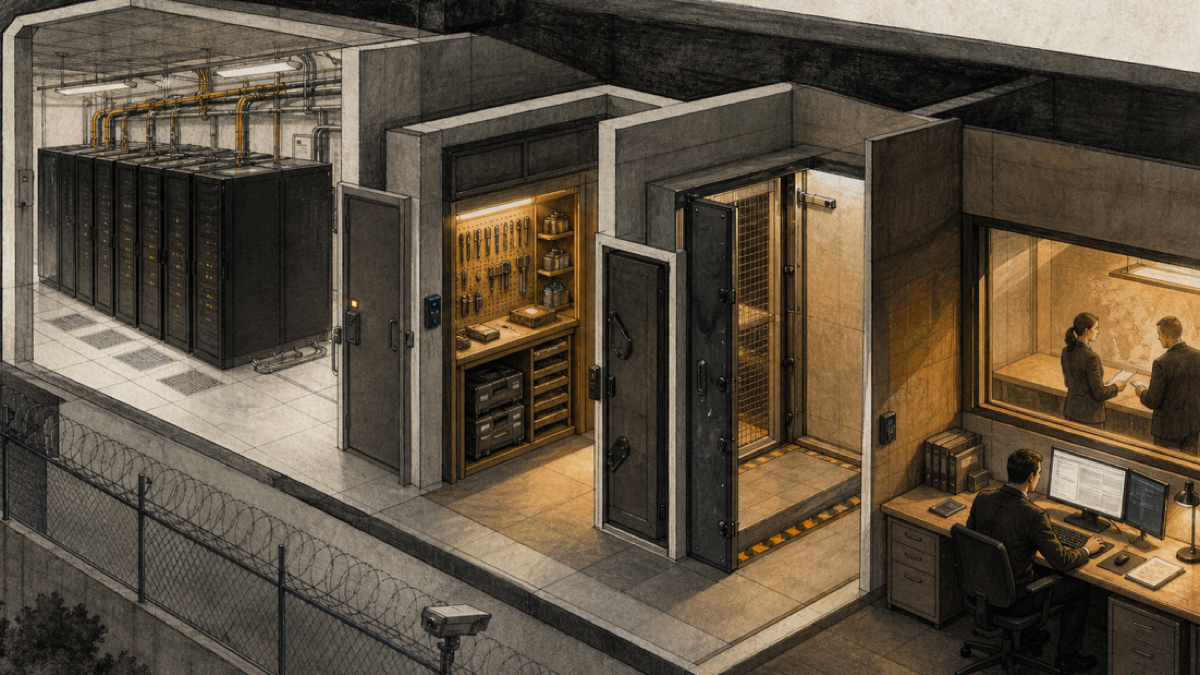
- 제공자의 내부 평가를 독립 안전 인증으로 오해하지 않는다.
- 합법적 권한이 확인된 자산에서만 시험한다.
- 자동 실행보다 사람 승인과 되돌릴 수 있는 변경을 우선한다.
- 오탐과 누락을 전제로 기존 보안 검토를 유지한다.
핵심은 역량이 높아질수록 접근을 좁히고 관찰 가능성을 높여야 한다는 데 있다.
출처
1 Preparedness Framework: 고성능 AI의 심각한 위험을 평가하고 배포 통제를 정하는 OpenAI의 내부 체계.