AI 에이전트 권한 설계: 잘하는 모델보다 안전한 실행 경계가 먼저다
컴퓨터 사용형 AI 에이전트에 최소 권한, 승인 단계, 감사 로그를 적용하는 실무 원칙.
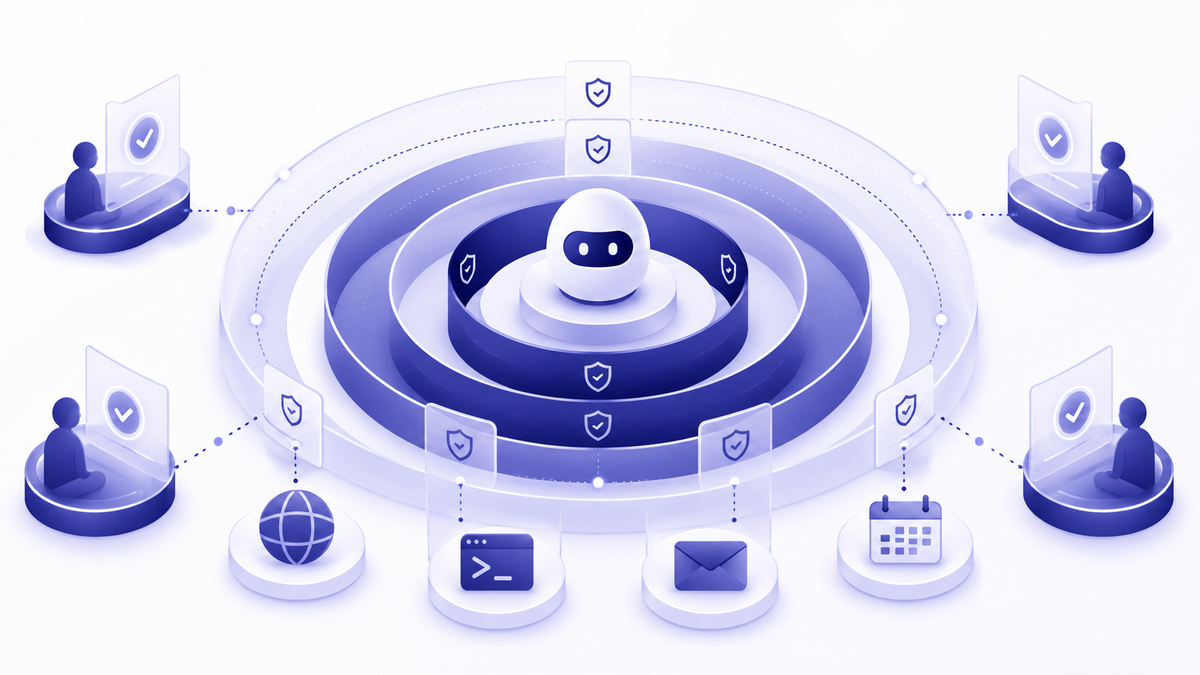
AI 에이전트가 브라우저와 터미널, 이메일, 캘린더를 직접 다루기 시작하면 모델의 정확도만으로 안전을 설명할 수 없다. 같은 실수라도 읽기 오류는 되돌리기 쉽지만 결제, 발송, 삭제는 실제 책임으로 이어진다. 핵심은 모델이 무엇을 할 수 있는지보다 어떤 조건에서 실행 권한을 얻는지 설계하는 것이다.
도구별로 권한을 나눈다
검색과 읽기, 초안 작성, 외부 전송, 결제와 삭제를 같은 권한 묶음으로 두지 않는다. 기본 세션에는 읽기와 되돌릴 수 있는 작업만 허용하고, 외부 상태를 바꾸는 도구는 별도 승인이나 제한된 실행 환경을 사용한다.
최소 권한은 계정에도 적용된다
에이전트 전용 계정은 필요한 폴더와 캘린더, 저장소만 볼 수 있어야 한다. 운영자 개인 계정 전체를 연결하면 프롬프트 오류 하나가 너무 넓은 범위에 영향을 준다. API 토큰도 목적별로 분리하고 만료·회수 절차를 마련한다.
승인이 필요한 지점을 정한다
사람에게 매 단계 확인을 요구하면 자동화 가치가 사라진다. 반대로 모든 작업을 자동 승인하면 사고가 커진다. 금액, 수신자 범위, 삭제 대상, 공개 여부처럼 책임이 커지는 경계에서만 승인을 요구하는 방식이 현실적이다.
실행 전후를 모두 기록한다
감사 로그에는 요청, 선택한 도구, 대상, 결과, 실패 이유가 남아야 한다. 비밀값과 개인정보는 로그에서 제외한다. 중요한 작업은 실행 뒤 원격 시스템을 다시 읽어 실제 상태가 바뀌었는지 확인해야 한다.
실패를 안전하게 만든다
재시도는 읽기 작업에는 유용하지만 결제나 글 생성에서는 중복을 만들 수 있다. idempotency key, 고정 slug, 사전 중복 검사처럼 재실행해도 결과가 하나만 남는 구조가 필요하다. 에이전트의 능력보다 실패했을 때 피해 범위를 작게 만드는 설계가 먼저다.