GitHub 조직 단위 Ruleset 인사이트: 우회가 잦은 저장소를 한눈에 찾는다
GitHub가 조직 전체 저장소의 규칙 적용과 우회 현황을 모아 보는 대시보드를 공개 미리보기로 내놨다. 도입 범위와 기존 정책에 미치는 영향을 정리했다.
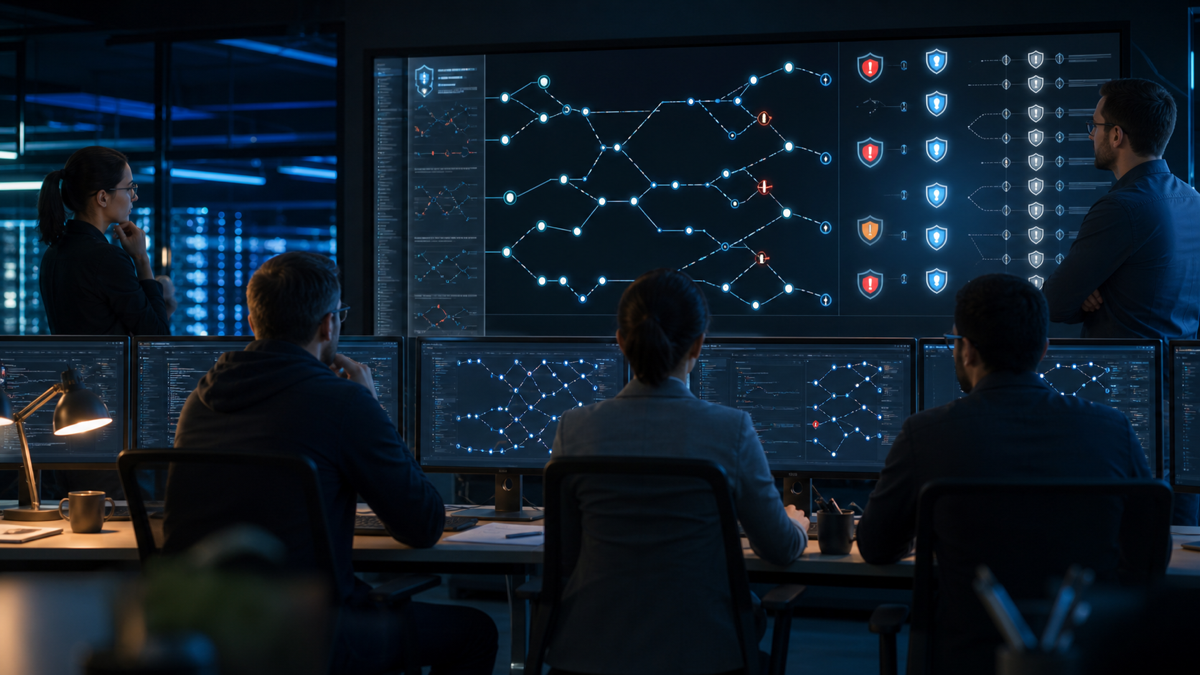
GitHub가 2026년 8월 12일 조직 단위 규칙 인사이트 대시보드(Rule insights for organizations)1를 공개 미리보기로 제공하기 시작했다. 저장소마다 따로 확인하던 규칙 평가 결과를 조직 설정 화면 한곳에서 모아 보고, 우회가 많이 일어난 저장소를 가려낼 수 있게 한 기능이다.
무엇이 바뀌었나
새 화면은 조직의 모든 저장소에서 발생한 규칙 평가 지표를 집계한다. 평가 상태, 브랜치, 규칙 집합, 날짜 범위로 결과를 좁힐 수 있고, 우회 횟수가 많은 저장소를 상단에서 확인할 수 있다. 화면의 데이터를 CSV로 내보내 감사 기록이나 내부 보고 자료로 활용하는 기능도 포함됐다.
이번 변화는 2026년 4월 저장소 단위로 먼저 공개된 인사이트 화면을 조직 범위로 확장한 것이다. 접근 경로는 조직의 Settings → Repository이며, 현재 단계는 정식 제공이 아니라 공개 미리보기다. 화면 구성과 세부 동작이 바뀔 가능성을 전제로 써야 한다.
개발자에게 왜 중요한가
규칙 집합2은 서명된 커밋, 필수 검토, 강제 푸시 금지처럼 코드 변경의 조건을 정의한다. 하지만 정책이 존재한다는 사실만으로 실제 집행 상태를 알 수는 없다. 예외 권한으로 병합하거나 푸시한 사건이 특정 저장소에 몰리면, 정책이 업무 흐름과 맞지 않거나 권한이 지나치게 넓을 가능성이 있다.
조직 단위 집계는 이런 신호를 저장소별 수작업 점검보다 빨리 찾게 해준다. 다만 우회 횟수만으로 잘못을 단정해서는 안 된다. 긴급 장애 복구, 자동화 계정, 릴리스 절차처럼 정당한 예외도 있기 때문이다. 지표는 조사 순서를 정하는 단서이지, 그 자체가 보안 사고 판정은 아니다.
기존 프로젝트에 미치는 영향
이 기능은 저장소 규칙을 새로 적용하거나 기존 병합 조건을 자동으로 바꾸지 않는다. 애플리케이션 코드, 런타임, CI 설정의 호환성에도 직접적인 변화는 없다. 영향은 조직 관리자와 저장소 소유자가 규칙 집행 상태를 살피고 보고하는 방식에 집중된다.
기존 브랜치 보호 규칙과 규칙 집합을 함께 쓰는 조직이라면 해석에 주의해야 한다. GitHub 문서에 따르면 둘은 겹쳐 적용되며, 여러 규칙이 같은 브랜치를 대상으로 할 때 더 엄격한 조건이 적용된다. 인사이트에서 실패나 우회가 늘어난 이유가 새 정책 하나 때문이라고 단정하기 전에, 중첩된 규칙과 예외 주체를 함께 확인해야 한다.
적용 전 확인 사항
- 지원 범위를 확인한다. 조직 단위 화면은 공개 미리보기 기능이다. 정식 감사 체계의 유일한 근거로 삼기보다 기존 로그와 승인 기록을 함께 유지한다.
- 기준 기간을 고정한다. 배포 집중 기간과 평시의 우회 빈도는 다를 수 있으므로 같은 날짜 범위와 평가 상태로 비교한다.
- 상위 저장소부터 맥락을 확인한다. 우회 주체, 변경 목적, 장애 대응 여부, 승인 기록을 대조한 뒤 권한 축소나 정책 수정을 결정한다.
- CSV 취급 기준을 정한다. 내보낸 파일에는 조직 운영 정보가 담길 수 있으므로 저장 위치, 접근 권한, 보존 기간을 정한다.
- 규칙 중첩을 재검사한다. 브랜치 보호와 여러 규칙 집합이 동시에 적용되는 저장소에서는 실제 병합 조건을 시험 풀 리퀘스트로 확인한다.
출처
- GitHub Changelog — Rule insights for organizations in public preview
- GitHub Changelog — 저장소 단위 인사이트 공개 기록
- GitHub Docs — 규칙 집합의 적용 범위와 중첩 방식
1 규칙 인사이트: 저장소 규칙이 평가·집행된 결과와 우회 현황을 집계해 보여주는 화면.
2 규칙 집합(ruleset): 여러 브랜치·태그 또는 저장소에 적용할 푸시·병합·검토 조건을 묶은 정책 단위.