MCP 호출을 URL이 아닌 프로토콜로 찾는다: Cloudflare Gateway의 새 통제 지점
Cloudflare Gateway가 MCP 트래픽을 프로토콜 신호로 식별하고 승인 경로 밖의 연결을 통제한다. 적용 범위와 2026‑07‑28 규격 호환성, 도입 전 점검 사항을 정리한다.
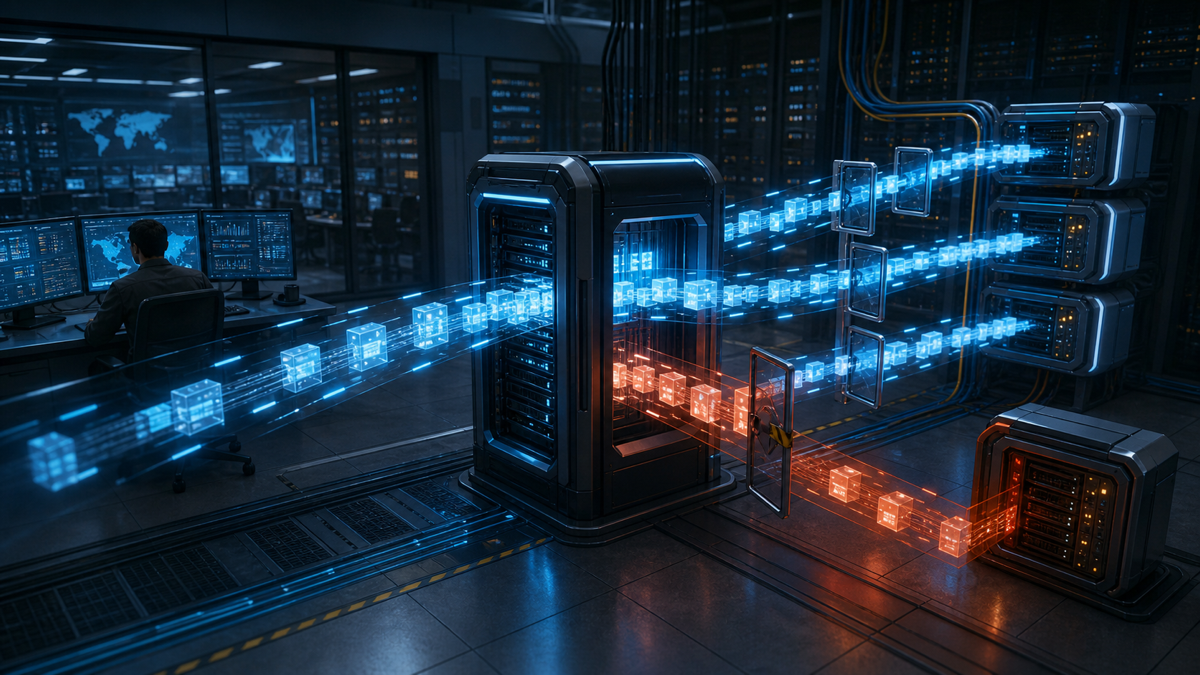
Cloudflare는 2026년 8월 14일 관리형 네트워크에서 Model Context Protocol(MCP)1 트래픽을 식별하고 승인된 경로 밖의 연결을 통제하는 Cloudflare One 기능을 공개했다. 핵심은 주소에 ‘mcp’가 들어가는지 찾는 방식에서 벗어나, 프로토콜 헤더와 요청 구조를 이용해 도구 호출을 판별하는 데 있다.
무엇이 바뀌었나
기존 탐지는 호스트 이름이나 /mcp, /sse 같은 경로, JSON‑RPC 본문의 메서드를 단서로 삼았다. 이 방식은 일반적인 API 주소를 쓰는 MCP 서버를 놓치거나 이름이 비슷한 다른 서비스를 잘못 잡을 수 있다.
새 Gateway 분류는 TLS 검사가 적용된 관리형 네트워크 경로에서 MCP-Protocol-Version 같은 신호를 읽는다. 관리자는 어느 사용자와 목적지가 MCP를 사용하는지 보고서로 확인하고, 승인되지 않은 직접 연결을 차단하거나 MCP Server Portal을 거치도록 정책을 만들 수 있다. Cloudflare는 이를 ‘섀도 MCP’와 ‘포털 우회’를 구분하는 수단으로 설명한다.
개발자에게 왜 중요한가
MCP 서버는 에이전트가 저장소, 데이터베이스, SaaS와 내부 API를 공통 형식으로 호출하게 한다. 연결 설정은 간단하지만 도구가 가진 권한은 작지 않다. 사람이 가끔 실행하던 배포·조회·권한 변경 작업을 에이전트가 빠르게 반복할 수 있어, 같은 권한도 자동화 환경에서는 더 큰 위험이 된다.
URL 목록만으로 허용 여부를 관리하면 개인이 추가한 서버와 승인된 서버의 원본 주소 직접 접속을 구분하기 어렵다. 프로토콜 수준 가시성은 네트워크 정책, 사용자 신원, 도구별 감사 기록과 데이터 손실 방지 검사를 한 경로로 연결할 수 있다는 점에서 실무적 의미가 있다.
기존 프로젝트 영향
이번 발표가 모든 MCP 클라이언트나 서버 코드를 자동으로 바꾸는 것은 아니다. Gateway 분류는 관리 단말의 트래픽이 Cloudflare Gateway를 통과하고 TLS 검사가 적용될 때 의미가 있다. 로컬 stdio 전송, 사용자 정의 전송, 비관리 네트워크, 규격을 따르지 않는 구현은 탐지 범위 밖에 남을 수 있다.
호환성에서는 MCP 2026‑07‑28 규격을 특히 확인해야 한다. 이 개정판은 Streamable HTTP의 GET 스트림과 프로토콜 수준 세션을 없애고, 모든 POST 요청에 MCP-Protocol-Version과 Mcp-Method, 일부 호출에는 Mcp-Name 헤더를 요구한다. 이전 2025‑11‑25 규격은 초기화 뒤 버전 헤더를 요구했기 때문에 첫 요청을 헤더만으로 놓칠 수 있다. 따라서 헤더가 있다는 것은 강한 신호지만, 없다는 사실만으로 MCP가 아니라고 결론 내리면 안 된다.
적용·업데이트 전 확인 사항
- 조직에서 허용한 MCP 서버와 도구, 소유자, 인증 방식을 먼저 목록화한다.
- 보고 전용 정책으로 실제 트래픽을 관찰한 뒤 오탐과 미탐을 확인하고 차단으로 전환한다.
- 포털을 도입해도 원본 서버 주소가 직접 접근 가능하면 우회할 수 있으므로, 원본에서 인증과 네트워크 제한을 함께 적용한다.
- 클라이언트와 서버가 2026‑07‑28 헤더·세션 변경을 지원하는지 시험하고, 이전 규격과의 호환 경로를 문서화한다.
- TLS 검사 예외, 로컬
stdio, 개인 네트워크와 비관리 단말을 별도 위험으로 추적한다. - 도구 권한은 최소화하고 상태 변경 작업에는 사람의 승인과 호출 빈도 제한, 감사 로그를 유지한다.
이번 변화는 MCP를 막는 기능이라기보다, 에이전트의 도구 호출을 일반 웹 요청 속에 묻히지 않게 만드는 관측 지점이다. 네트워크 탐지만으로 권한 설계가 해결되지는 않지만, 어떤 에이전트가 어느 도구를 어떤 경로로 호출하는지 모르는 상태에서는 최소 권한도 검증하기 어렵다.
출처
- Cloudflare Blog — How Cloudflare detects MCP traffic and helps secure it
- Cloudflare Docs — MCP server portals
- Model Context Protocol 2026‑07‑28 — Streamable HTTP
1 Model Context Protocol: AI 애플리케이션이 외부 데이터와 도구를 발견하고 호출하는 방식을 표준화한 공개 프로토콜.